4biz auto-login - SSO
Branchs:
Sso (itsm)
Spnego 1.0 (artifactory)
Crear usuario AD
- Acceda Crear usuarios en Usuarios y Ordenadores del Active Directory, según la imagen siguiente:
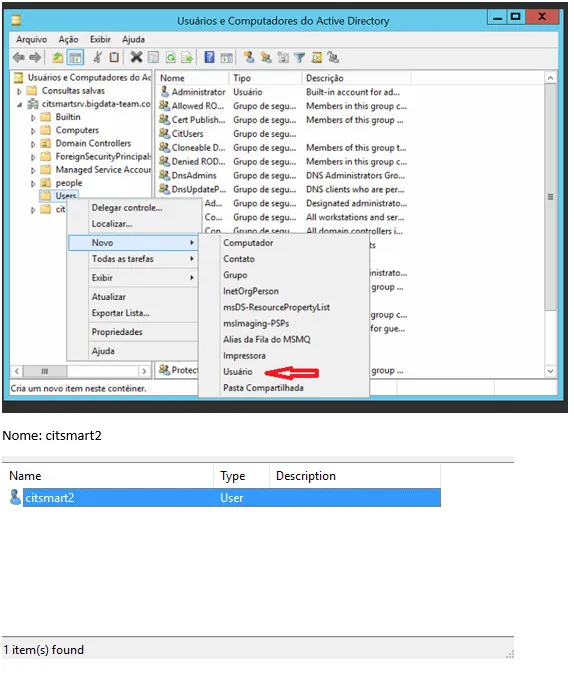
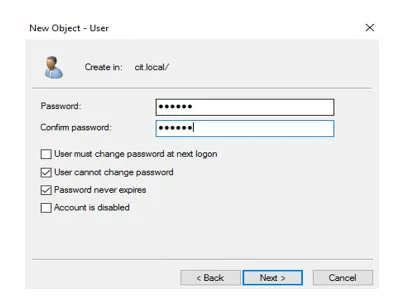
2. Crear una contraseña:
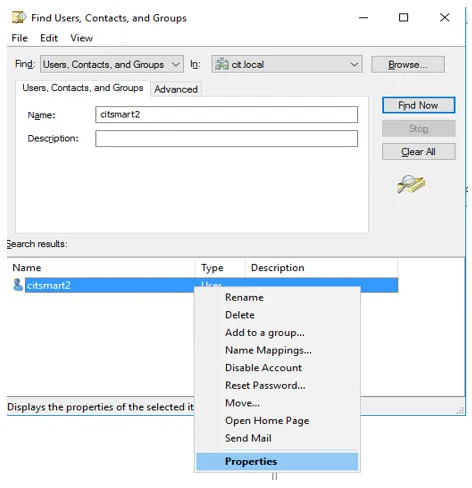
3. Haga clic en el lado derecho del ratón, en el botón de usuario/propiedades:
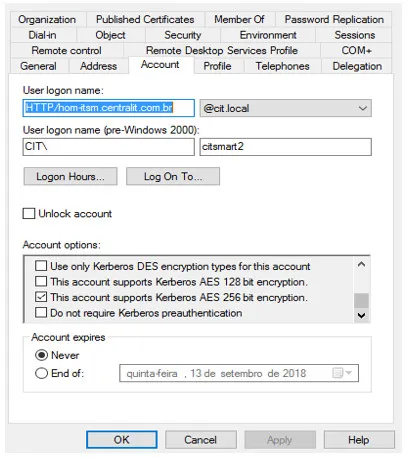
4. Seleccione la opción "Esta cuenta ofrece soporte para criptografia de 256 bits", aplicar y marcar "OK", como se muestra a continuación:
5. Abra el "ADSI Editar". Después, conectar en el AD, haga clic en usuarios y localize el usuario recién creado, conforme la figura abajo:
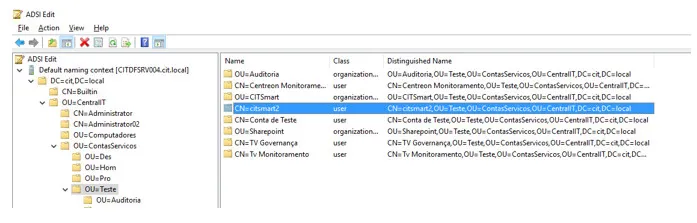
6. Haga clic con el botón derecho del ratón y seleccionar la opción Propiedades. Después, busque por servicePrincipalName (acrónimo de SPN);
7. Agregue HTTP/hom-itsm.4biz.com.br, haga clic en "OK", para realizar la operación, conforme la imagen siguiente:
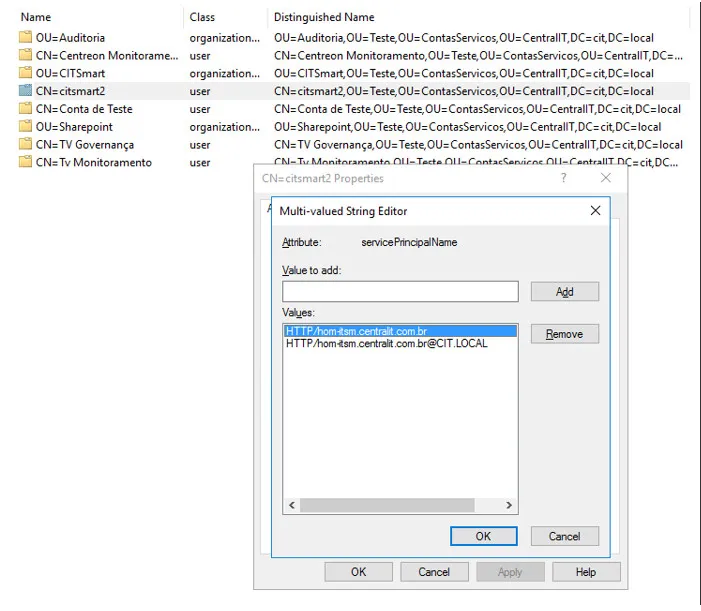
8. Abra el CMD como Administrador y ponga los siguientes comandos: Recuerde que la primera configura el SPN y el segundo genera el Keytab (lo que se utilizará en el Wildfly).
- setspn -s HTTP/hom-itsm.4biz.com.br citsmart2
- ktpass / princ HTTP/hom-itsm.4biz.com.br /mapuser citsmart2 /pass central@123 /ptype KRB5_NT_Principal/outcitsmart2.keytab /crypto ALL
9. Realizado los pasos anteriores, el AD estará configurado.
Configurar el servidor Wildfly
- Copie el war generado de la branch sso;
- Copie el archivo login.conf (validar las informaciones de acuerdo con el AD) para la carpeta standalone/configuration (wildfly):
- Copie el archivo lightkeytab.keytab (generado por el comando en el AD) para la carpeta standalone/configuration (wildfly)
- Copie el archivo lightkeytab.keytab (generado por comando en AD) a la carpeta standalone/configuration (wildfly)
- Solucione standalone.xlm agregando la siguiente información:
- En \<system-properties>
- En \<security-domains>
- Si no ha cambiado el jar de la política de JAVA (JCE - Java Cryptography Extension), descargue los archivos y ponga en jdk/jre/lib/security/policy/limited y jdk/jre/lib/security/policy/unlimited;
- Importe (sincronize) usuarios del LDAP en el ITSM.
⚠ Atención!
El DN Alias debe ser igual al dominio de la red, entonces
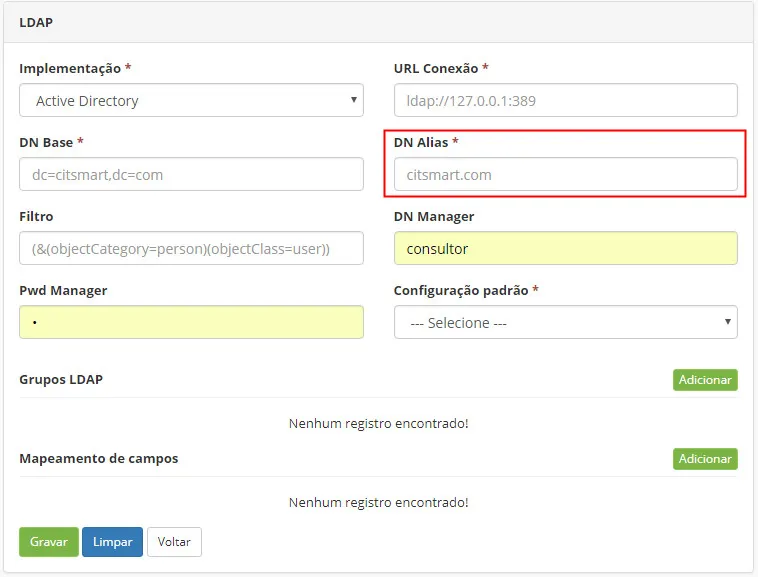
⚠ Atención!
Se recomienda la lectura de los siguientes materiales de apoyo: